分散した認証の落とし穴?正規アカウント悪用を見抜く「認証一元化」の重要ウェビナー開催
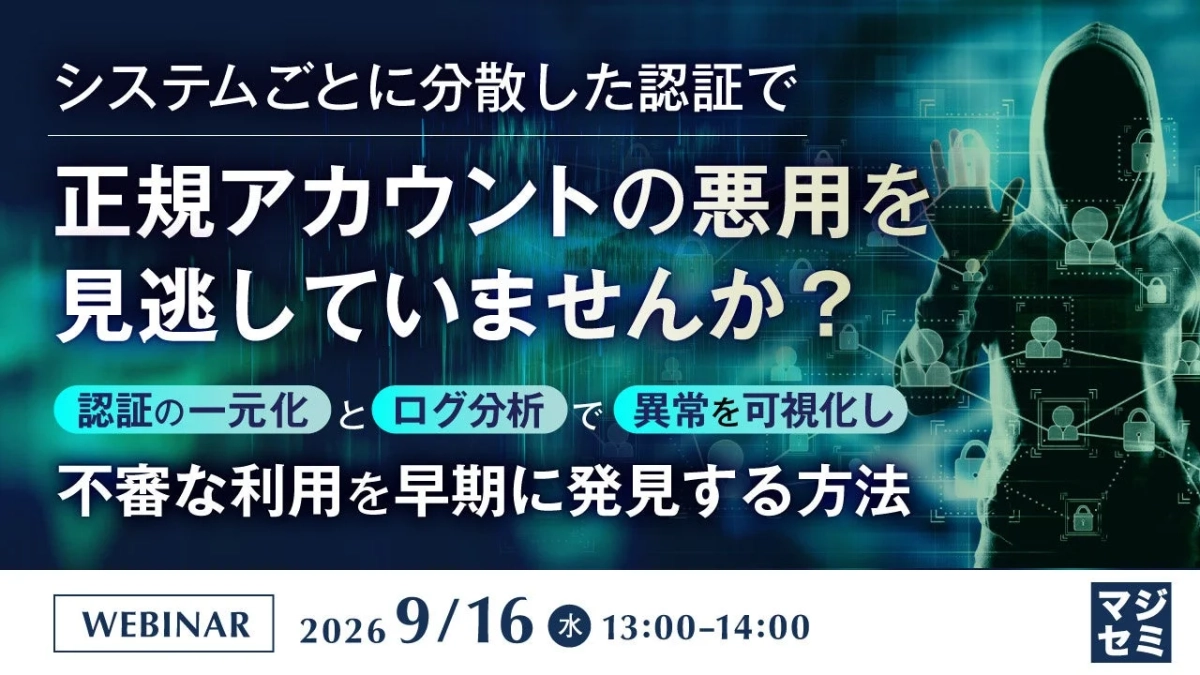
現代のデジタル環境では、多くの企業がクラウドサービスとオンプレミス環境を併用し、多様なシステムを運用しています。しかし、それぞれのシステムで認証が分散していると、思わぬセキュリティリスクに直面する可能性があります。
なぜ今、認証監視が重要なのか?
近年増加している「サプライチェーン攻撃」では、正規のアカウントやVPNなどの正規の接続経路が悪用されるケースが目立ちます。これまでの「境界防御」と呼ばれる、外部からの侵入を防ぐだけの対策では、内部で正規アカウントが悪用されている場合に異常を検知しにくいのが現状です。
さらに、企業間の取引におけるセキュリティ対策を評価する「SCS評価制度」においても、認証ログの取得・保管や定期的なモニタリングが強く推奨されています。これは、企業全体のセキュリティレベルを高める上で、認証監視がいかに不可欠であるかを示しています。
分散した認証環境がもたらすリスク
多くの企業で、認証基盤や認証ログがシステムごとに分散しており、全体像を把握できていないという課題があります。たとえ「多要素認証(パスワードだけでなく、指紋や顔認証など複数の方法で本人確認を行う仕組み)」や「シングルサインオン(一度のログインで複数のシステムにアクセスできる仕組み)」を導入していても、認証を通過した後の利用状況を横断的に確認できなければ、正規アカウントを使った不審なアクセスや情報持ち出しを見逃してしまう可能性があります。
システムごとに管理画面やログの形式が異なると、担当者が個別に確認する必要があり、監視漏れや判断の属人化を引き起こしかねません。結果として、インシデントの兆候を早期に発見できず、万が一事故が発生した際には、調査や取引先への説明に多大な時間と労力がかかってしまうでしょう。
認証の一元化とログ分析でセキュリティを強化
こうした課題に対し、認証の一元化とログ分析は非常に有効な解決策となります。
マジセミ株式会社は、株式会社LogStareと株式会社ソリトンシステムズの共催により、「システムごとに分散した認証で、正規アカウントの悪用を見逃していませんか?」をテーマとしたウェビナーを開催します。
このウェビナーでは、「Soliton OneGate」でクラウド、Windows PC、ネットワーク機器などの認証を一元化し、「LogStare」で認証ログを収集・可視化・分析する方法が解説されます。認証を通過した後の不審な利用、繰り返されるログイン失敗、通常とは異なるアクセス傾向などを横断的に確認することで、正規アカウント悪用の兆候を早期に把握することが期待できます。
また、この仕組みをSCS評価制度の★4で求められる認証ログの保管・監視に活用する考え方も紹介されるため、制度対応を検討している企業にとっても有益な情報が得られるでしょう。
ウェビナー開催概要
この機会に、認証監視の仕組みを見直し、より強固なセキュリティ体制を構築してみてはいかがでしょうか。
詳細・参加申込はこちら:
https://majisemi.com/e/c/logstare-20260916/M1D
主催・共催
-
株式会社LogStare(ログステア)
-
株式会社ソリトンシステムズ
協力
- マジセミ株式会社
マジセミ株式会社は、今後も参加者の役に立つウェビナーを開催していくとのことです。
過去セミナーの公開資料や、他の募集中セミナーは下記より確認できます。
https://majisemi.com/?el=MM